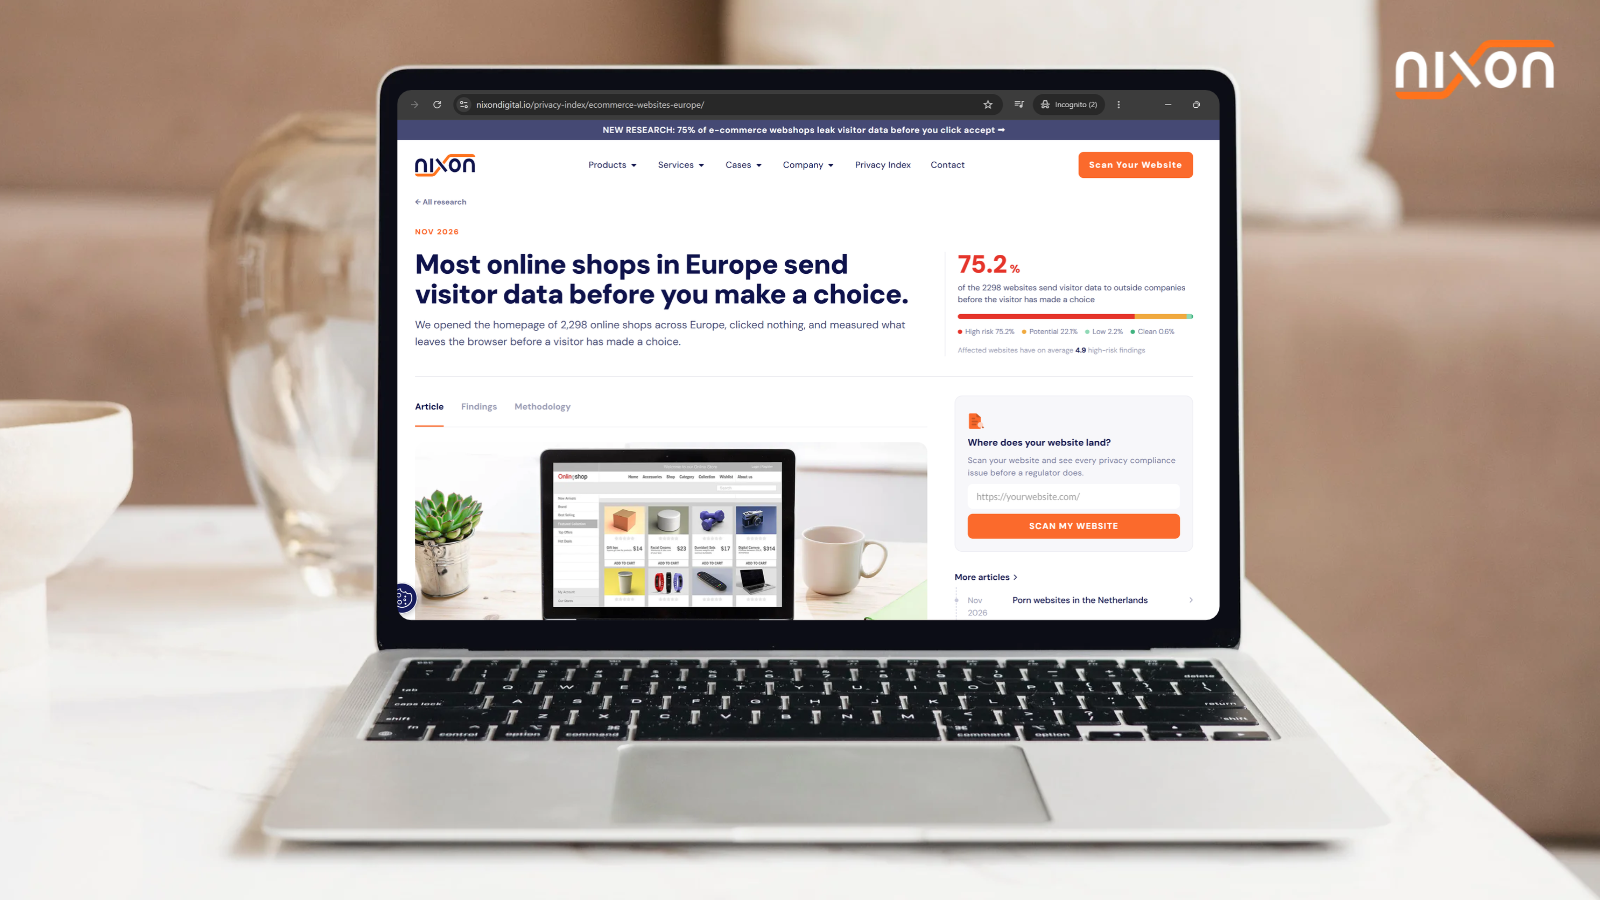
Een cookiebanner op je webshop betekent niet automatisch dat bezoekersgegevens beschermd zijn. Uit nieuw onderzoek van Nixon Digital onder 2.298 Europese webshops blijkt dat 75% al gegevens deelt met externe partijen voordat bezoekers een privacykeuze hebben gemaakt. Opvallend genoeg vertoont zelfs 81% van de webshops met een consenttool nog privacyrisico’s.
Met Black Friday voor de deur draait het bij webshops om bezoekers, conversies en het optimaliseren van advertentiecampagnes. Daarvoor worden allerlei marketing- en analysetools ingezet. Maar wat gebeurt er eigenlijk met bezoekersgegevens voordat iemand op ‘Accepteren’ of ‘Weigeren’ klikt?
Nixon Digital onderzocht in oktober 2026 de homepages van 2.298 Europese webshops. De onderzoekers openden iedere website in een schone browsersessie, zonder cookies of eerdere toestemming, en registreerden welke gegevens al werden verstuurd.
Bij 1.727 webshops (75%) werd minstens één bevinding met een hoog privacyrisico vastgesteld. Bij Nederlandse webshops lag dit percentage op 74%.
Een cookiebanner biedt geen garantie
Een van de opvallendste uitkomsten is dat de aanwezigheid van een consenttool weinig zegt over wat er technisch gebeurt.
Van de onderzochte webshops gebruikt 79% een consenttool, zoals OneTrust of Cookiebot, of een andere oplossing. Toch werden bij 81% van deze webshops al privacyrisico’s vastgesteld voordat bezoekers een keuze maakten.
Bij webshops zonder consenttool lag dat percentage op 52%.
Dat betekent niet dat een cookiebanner privacyproblemen veroorzaakt. Het onderzoek laat vooral zien dat het installeren van een consenttool niet voldoende is. De daadwerkelijke werking hangt af van hoe marketingtags, scripts en andere externe diensten zijn ingericht.
Een nieuwe marketingpixel die buiten de toestemmingsinstellingen om wordt toegevoegd, kan bijvoorbeeld direct actief worden zodra iemand de webshop opent.
Google, Meta en andere partijen ontvangen al gegevens
Bij 62% van de onderzochte webshops was vóór toestemming al een advertentie- of socialmediatracker actief.
De meest voorkomende bevindingen:
49% verstuurde metingen naar advertentiediensten van Google.
40% verstuurde Google Analytics-metingen.
22% activeerde de Meta Pixel.
11% verstuurde gegevens naar Microsoft Advertising.
6% had TikTok-tracking actief.
Daarbij gaat het niet uitsluitend om cookies. Ook wanneer een trackingcookie niet wordt geplaatst, kan een browser al informatie versturen, zoals een IP-adres, apparaatgegevens en de bezochte pagina.
Een correct getoonde cookiebanner voorkomt dus niet automatisch dat gegevens worden gedeeld.
Zelfs lettertypes kunnen een privacyrisico vormen
Niet alle bevindingen hebben betrekking op advertenties.
Bij 46% van de webshops werden lettertypes vanaf externe servers geladen. Daarbij kan bijvoorbeeld het IP-adres van een bezoeker bij de externe aanbieder terechtkomen.
Voor 198 webshops, ongeveer 9% van het totaal, was dit zelfs de enige bevinding met een hoog privacyrisico.
Dat soort problemen is relatief eenvoudig te voorkomen, bijvoorbeeld door lettertypes lokaal te hosten.
Wat kunnen webshops zelf doen?
De resultaten laten zien dat privacycompliance niet alleen een juridische kwestie is, maar ook vraagt om technische controle en samenwerking tussen marketing, IT en privacyteams.
Voor webshops zijn drie controles een goed begin:
Controleer wat er vóór toestemming gebeurt. Test de website in een schone browsersessie en kijk welke cookies, scripts en externe verzoeken al actief zijn.
Controleer marketingtags en pixels. Ga na of bestaande en nieuw toegevoegde tags daadwerkelijk worden aangestuurd door de toestemmingsinstellingen.
Blijf periodiek testen. Een webshop verandert voortdurend. Nieuwe campagnes, plugins en website-updates kunnen eerder opgeloste privacyproblemen opnieuw introduceren.
Onderzoek naar 2.298 Europese webshops
Voor het onderzoek selecteerde Nixon Digital populaire Europese webshops op basis van Google’s Chrome UX Report. Van 2.455 geselecteerde websites konden er 2.298 worden onderzocht.
Alleen de homepage werd getest, zonder interactie van de bezoeker. De resultaten beschrijven dus wat technisch waarneembaar was vóór een privacykeuze. Een high-risk bevinding betekent niet automatisch dat juridisch een overtreding is vastgesteld.
De belangrijkste conclusie is duidelijk: een cookiebanner op de website is nog geen bewijs dat bezoekersgegevens daadwerkelijk worden beschermd.
Het volledige onderzoek, inclusief de resultaten per land, onderzoeksopzet en methodologie, is beschikbaar via:
Nixon Digital – Website Privacy Index: E-commerce websites in Europe
Dit bericht is geplaatst op ons open Business channel en valt buiten de verantwoordelijkheid van de redactie.