
Cyberincident bij Albert Heijn: de beste verdediging begint met jezelf hacken
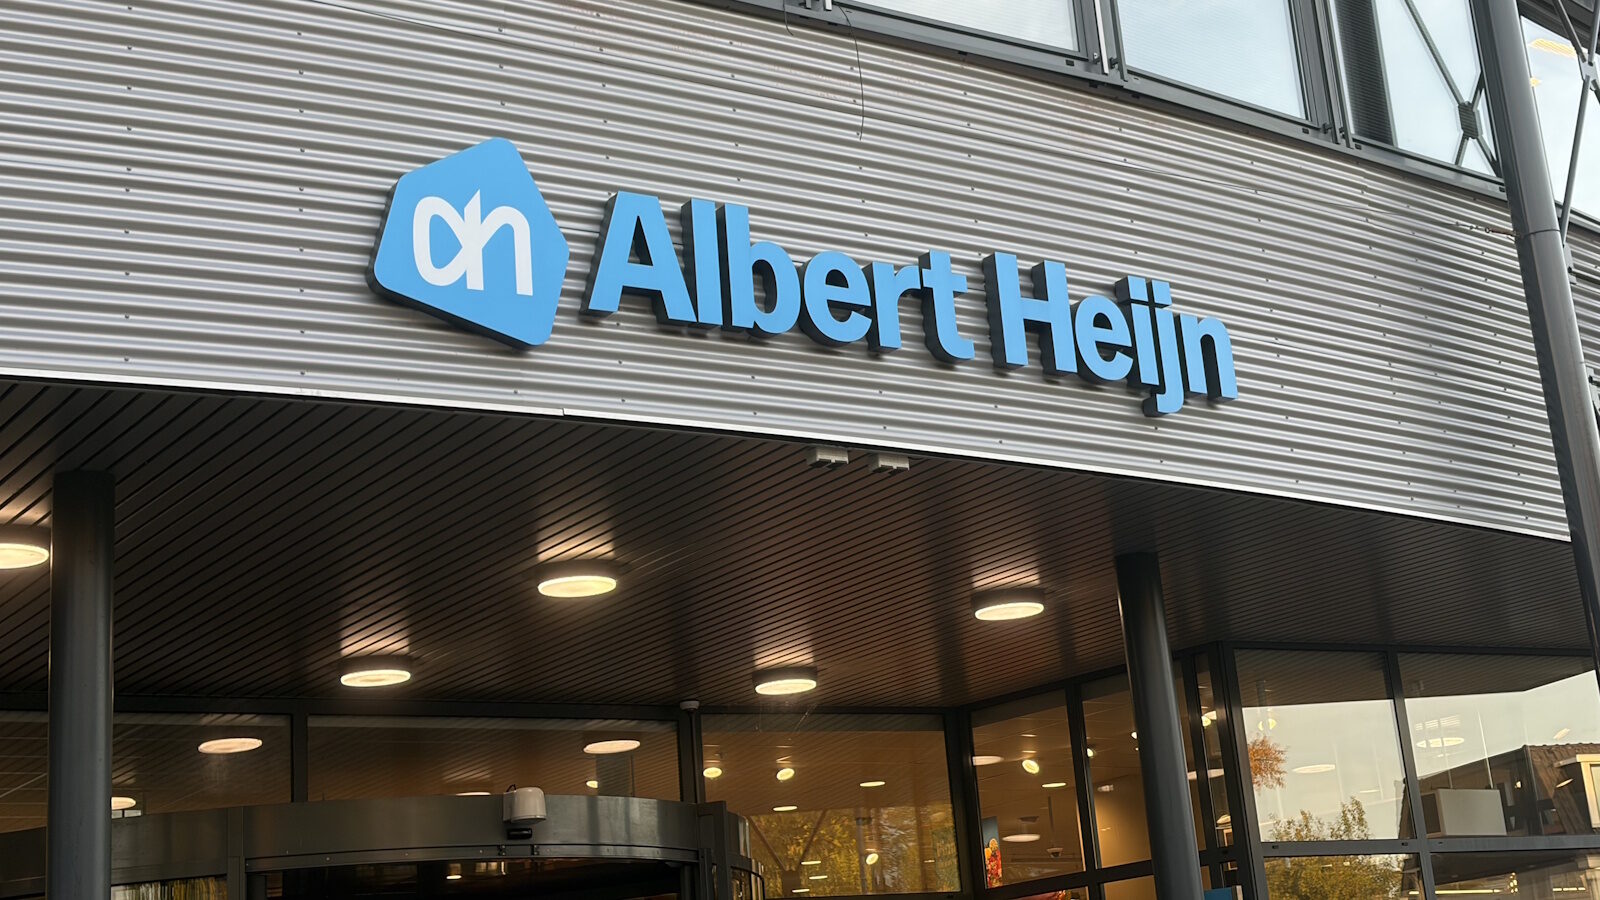
Het cybersecurity-incident van Albert Heijn domineert de afgelopen dagen het nieuws. Waarom is dat? En hoe weet je of jouw organisatie voldoende beschermd is?
We leven in een wereld die om allerlei redenen steeds vijandiger lijkt te worden. Door hackers die bezig zijn om in te breken op systemen die wij gebruiken als organisatie, maar ook als consument. Ook zijn er landen die door middel van hacks proberen de maatschappij te ontwrichten. De dreiging is dus reëel en in de media is het ook veelvuldig een onderwerp.
Albert Heijn is daarbij heel zichtbaar, en dat maakt het niet meer een ‘ver van mijn bedshow’. Het raakt ons, want ons leven is verstoord.
Gestolen klantdata is heel vervelend (en dat is een understatement), maar een supermarkt met lege schappen confronteert je met de breekbaarheid van sommige processen. Dat kan trouwens door een hack komen, maar ook door een stroomstoring, staking of een tekort aan brandstof. We hebben zo geoptimaliseerd dat we minder in staat zijn verstoringen op te vangen.
Wat is er precies gebeurd bij Albert Heijn?
Op dit moment is het niet exact duidelijk wat er bij Albert Heijn is gebeurd. Grote organisaties laten in dit soort gevallen zelden het achterste van hun tong zien. Het enige dat we kunnen doen, is kijken wat het meest aannemelijk is. Het wordt omschreven als een cybersecurity-incident. Wat moet je daaronder verstaan?
In essentie komt het erop neer dat iemand in staat is geweest om binnen te komen, of geprobeerd heeft binnen te komen.
Het verschil is relevant, want als iemand binnen is gekomen, dan is dat erger dan wanneer iemand het geprobeerd heeft. Maar realiseer je dat de constatering dat iemand om het zo maar eens te zeggen ‘aan de voordeur heeft zitten rammelen’ altijd moet worden gevolgd door een controle of het niet verder gegaan is dan dat.
Hackers zijn heel goed in staat om hun sporen te verbergen en ze zetten ook zogenaamde achterdeurtjes open en wissen daarna hun sporen. Er zijn vele voorbeelden bekend van dat hackers al langere tijd in systemen zitten voordat de daadwerkelijke hack plaatsvindt. Dit kan echt gaan om maanden, zo niet langer.
Hoe vallen ze aan?
Via de infrastructuur
Als je met je bedrijf online gaat, loop je altijd een risico. Als we alleen even kijken naar wat we nu weten over de aanval, lijkt het erop alsof hackers hebben geprobeerd om via een aantal servers toegang te krijgen tot de systemen van AH. Die systemen moeten bereikbaar zijn, omdat ketenpartners, klanten en medewerkers ook allemaal toegang moeten hebben.
Waar de hackers dan naar gaan kijken, zijn zwakheden in de beveiliging. Denk aan dat bepaalde poorten om verbinding te maken openstaan of niet beveiligd zijn. Een ander voorbeeld is dat er gebruik wordt gemaakt van exploits, software met een zwakheid die bekend is en waar de hacker gebruik van maakt .
Het is zelfs zo dat bepaalde hackersgroepen echt een voorkeur hebben voor bepaalde exploits en zelfs voor bepaalde sectoren in de markt. Zo is bekend dat bijvoorbeeld MuddyWater, een hackgroep gelinkt aan het Iraanse Ministerie van Intelligence en Security (MOIS), veel gebruikmaakt van SAM Dumping. SAM Dumping is het extraheren van accountgegevens of wachtwoordhashes uit de Windows Security Accounts Manager-database. Zie ook Malpedia voor een lijst met hackers en tools.
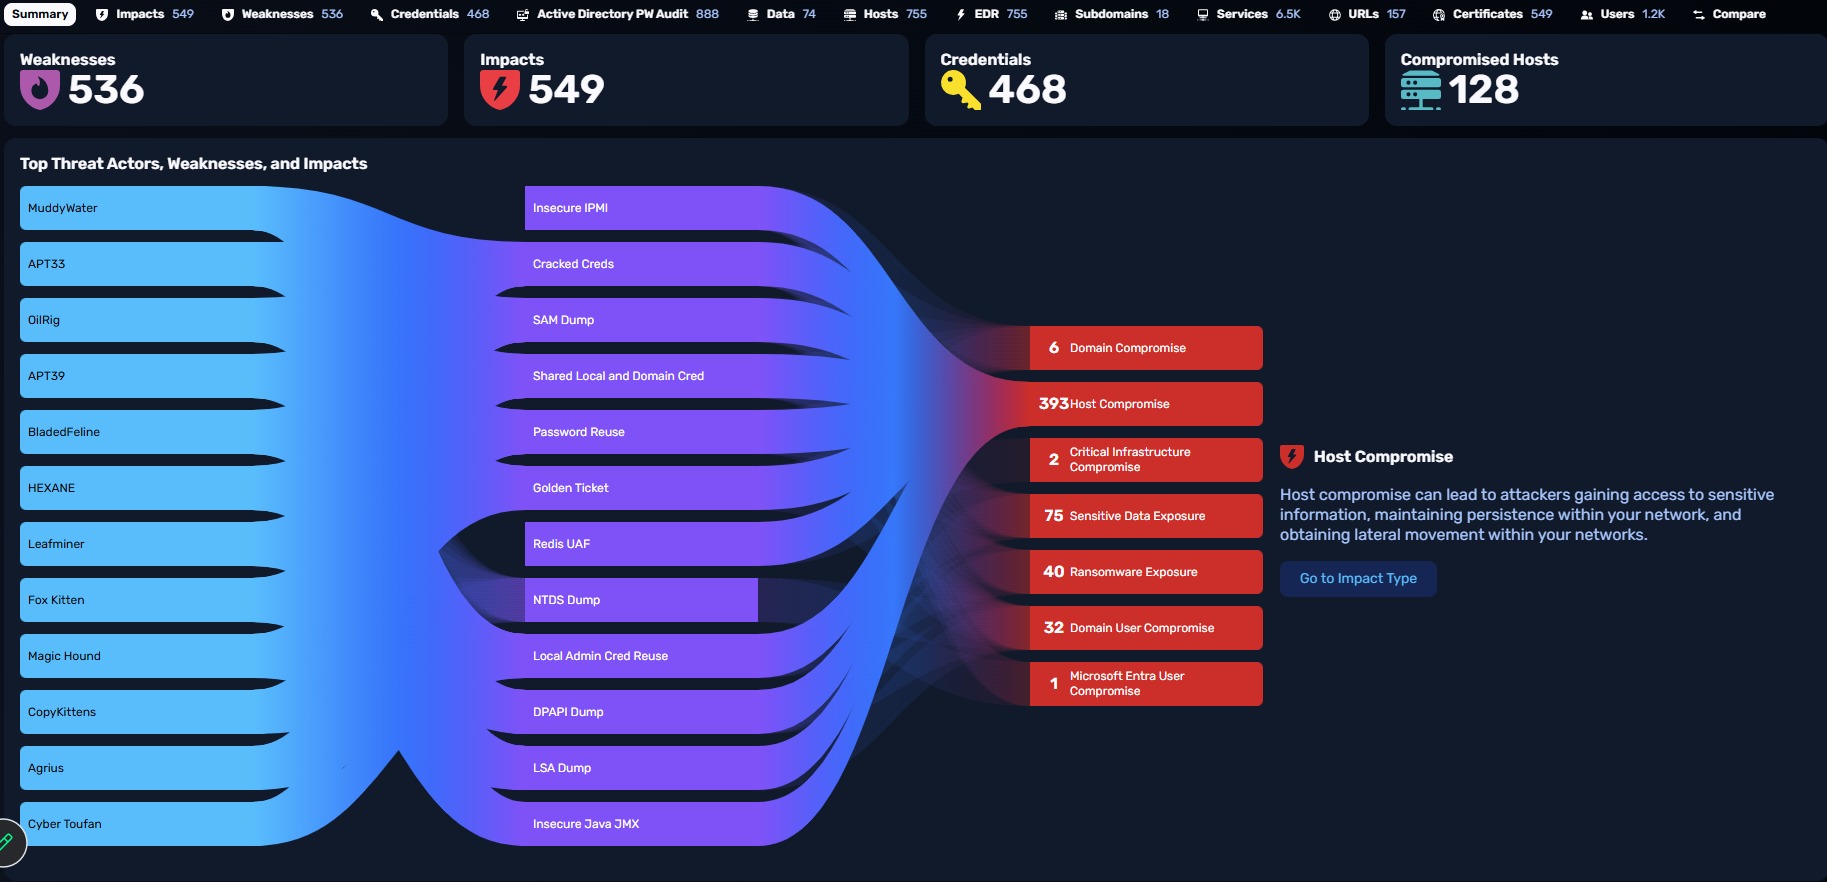
Top Threat Actors, Weaknesses, and Impacts. Bron: Horizon3 (geanonimiseerd)
Hackers hebben ook hun voorkeuren voor potentiële doelen. Denk daarbij bijvoorbeeld aan banken, maar ook aan supermarkten en ziekenhuizen.
Maak wel onderscheid tussen hackers die het echt om geld te doen is en hackers die werken vanuit een perspectief van bijvoorbeeld disruptie. Dit kan bijvoorbeeld een vijandige mogendheid zijn, zoals bij MuddyWater.
De mens als zwakste schakel
Een van de zwakste schakels is natuurlijk de combinatie van gebruikersnaam en wachtwoord, zeker als deze niet wordt gecombineerd met een zogenaamde second factor (2FA). Een second factor is bijvoorbeeld een sms of een e-mail met een code die nodig is om in te loggen.
Ook social engineering, zoals bij de Odido-hack is gebeurd, is een mogelijkheid. Een van de belangrijkste zaken die daarbij speelt, is dat je zorgt dat je de zogenaamde rollen en verantwoordelijkheden toekent aan accounts op een goede manier inricht. Dit zodat als iemand toegang heeft via een bepaalde gebruiker, die toegang alleen maar gaat over waar deze gebruiker rechten toe heeft. Identity and Access Management is ook een van de belangrijkste onderwerpen van cybersecurity.
APIs als attackvector
Een andere mogelijke manier om aan te vallen is om te kijken welke zogenaamde API’s worden opengesteld naar de buitenwereld. Dit is eigenlijk de standaardmanier om gegevens uit het systeem te halen, bijvoorbeeld op een webpagina, maar ook bijvoorbeeld vanuit een systeem. Als de beveiliging van deze interfaces niet goed is, dan is dit ook een veelgebruikte manier om in te breken op systemen.
De OWASP Top 10-lijst is een voorbeeld van de meest gebruikte zwakheden in webapplicaties en door deze als het ware dicht te timmeren, maak je je systemen beter beschermd tegen hackers.
Hackers hebben dus een keuze aan mogelijke ingangen in systemen en het ligt gedeeltelijk ook aan voorkeur en competenties die ze daarbij gebruiken.
Een voorbeeld
Hoe gaat zo’n hack nu in zijn werk? Hackers laten zich toch niet in hun kaarten kijken. Nee, in principe niet, maar het bedrijf Horizon3 biedt een dienst aan waarbij je geautomatiseerd met behulp van AI je eigen organisatie kunt aanvallen om te kijken waar de risico’s zitten.
En dat proces is natuurlijk wel heel mooi inzichtelijk. Want in hun analyse worden zowel de aanval, het doorlopen proces als het resultaat getoond, zodat je als organisatie dit kunt zien, valideren en oplossen. In sommige gevallen zelfs volledig geautomatiseerd
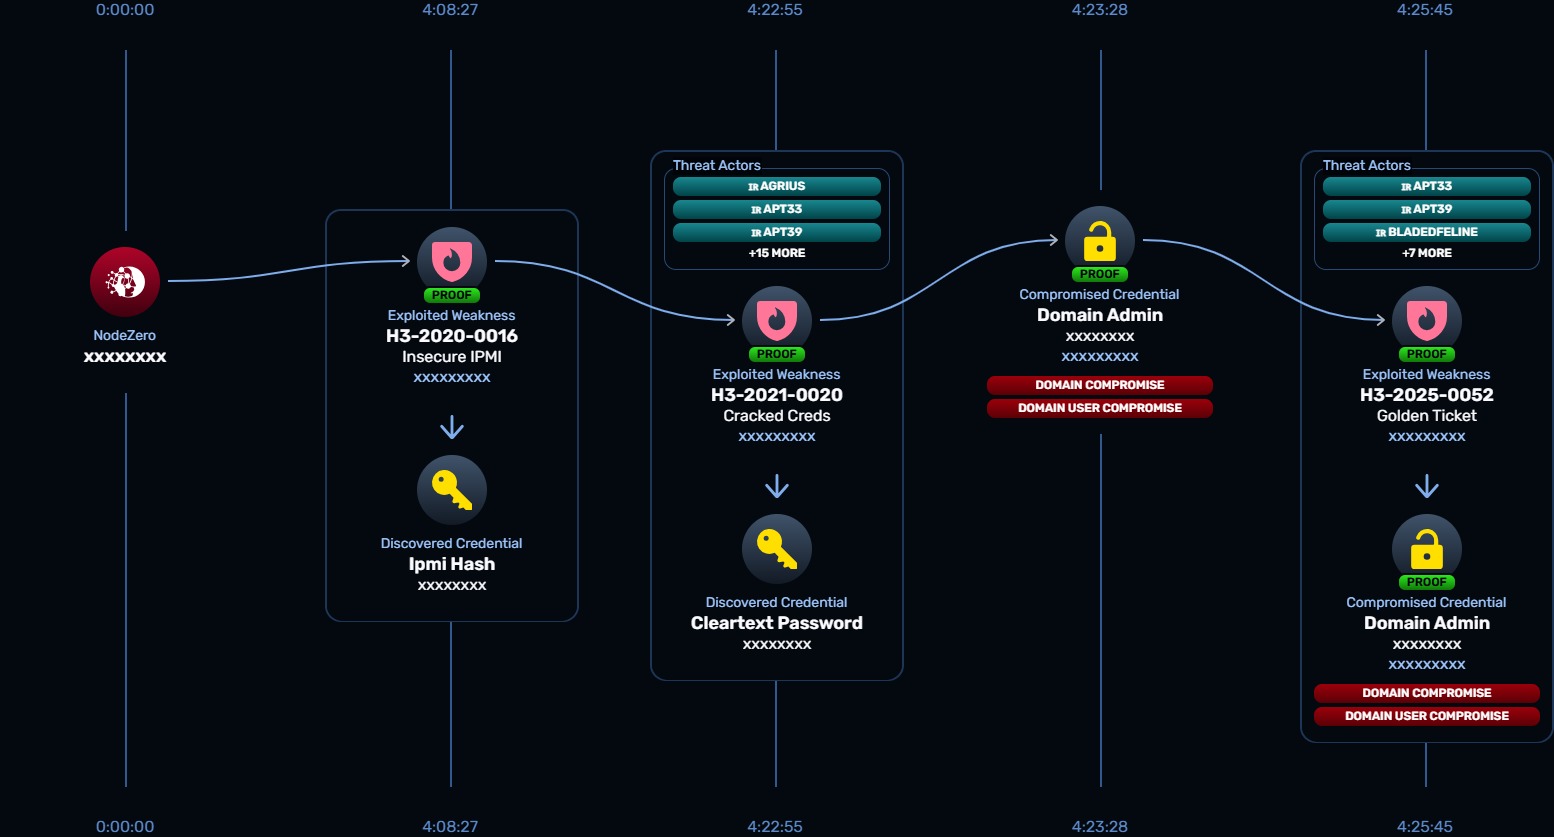
Hoe een aanval verloopt in de tijd, inclusief Threat Actors (APT33) Bron: Horizon3 (geanonimiseerd)
Een eerste stap zou kunnen zijn: welke IP-adressen zijn te bereiken? Welke systemen kan je zien op het internet? Op die manier wordt verkend welke servers online zijn en wordt een kaart gemaakt van het landschap. Denk hierbij ook aan open poorten van bijvoorbeeld een MySQL-server. Als je een MySQL-server openzet op de standaardpoort 3306 met standaardcredentials, is het slechts een kwestie van tijd voordat hackers dit ontdekken met geautomatiseerde tooling.
Een andere manier is om te kijken welke (web)applicaties er draaien. Zo‘n applicatie log je in met bijvoorbeeld gebruikersnaam en wachtwoord en je zou kunnen kijken of er met bestaande gebruikersnaam-wachtwoordcombinaties kan worden ingelogd. Bijvoorbeeld uit een SAM-dump.
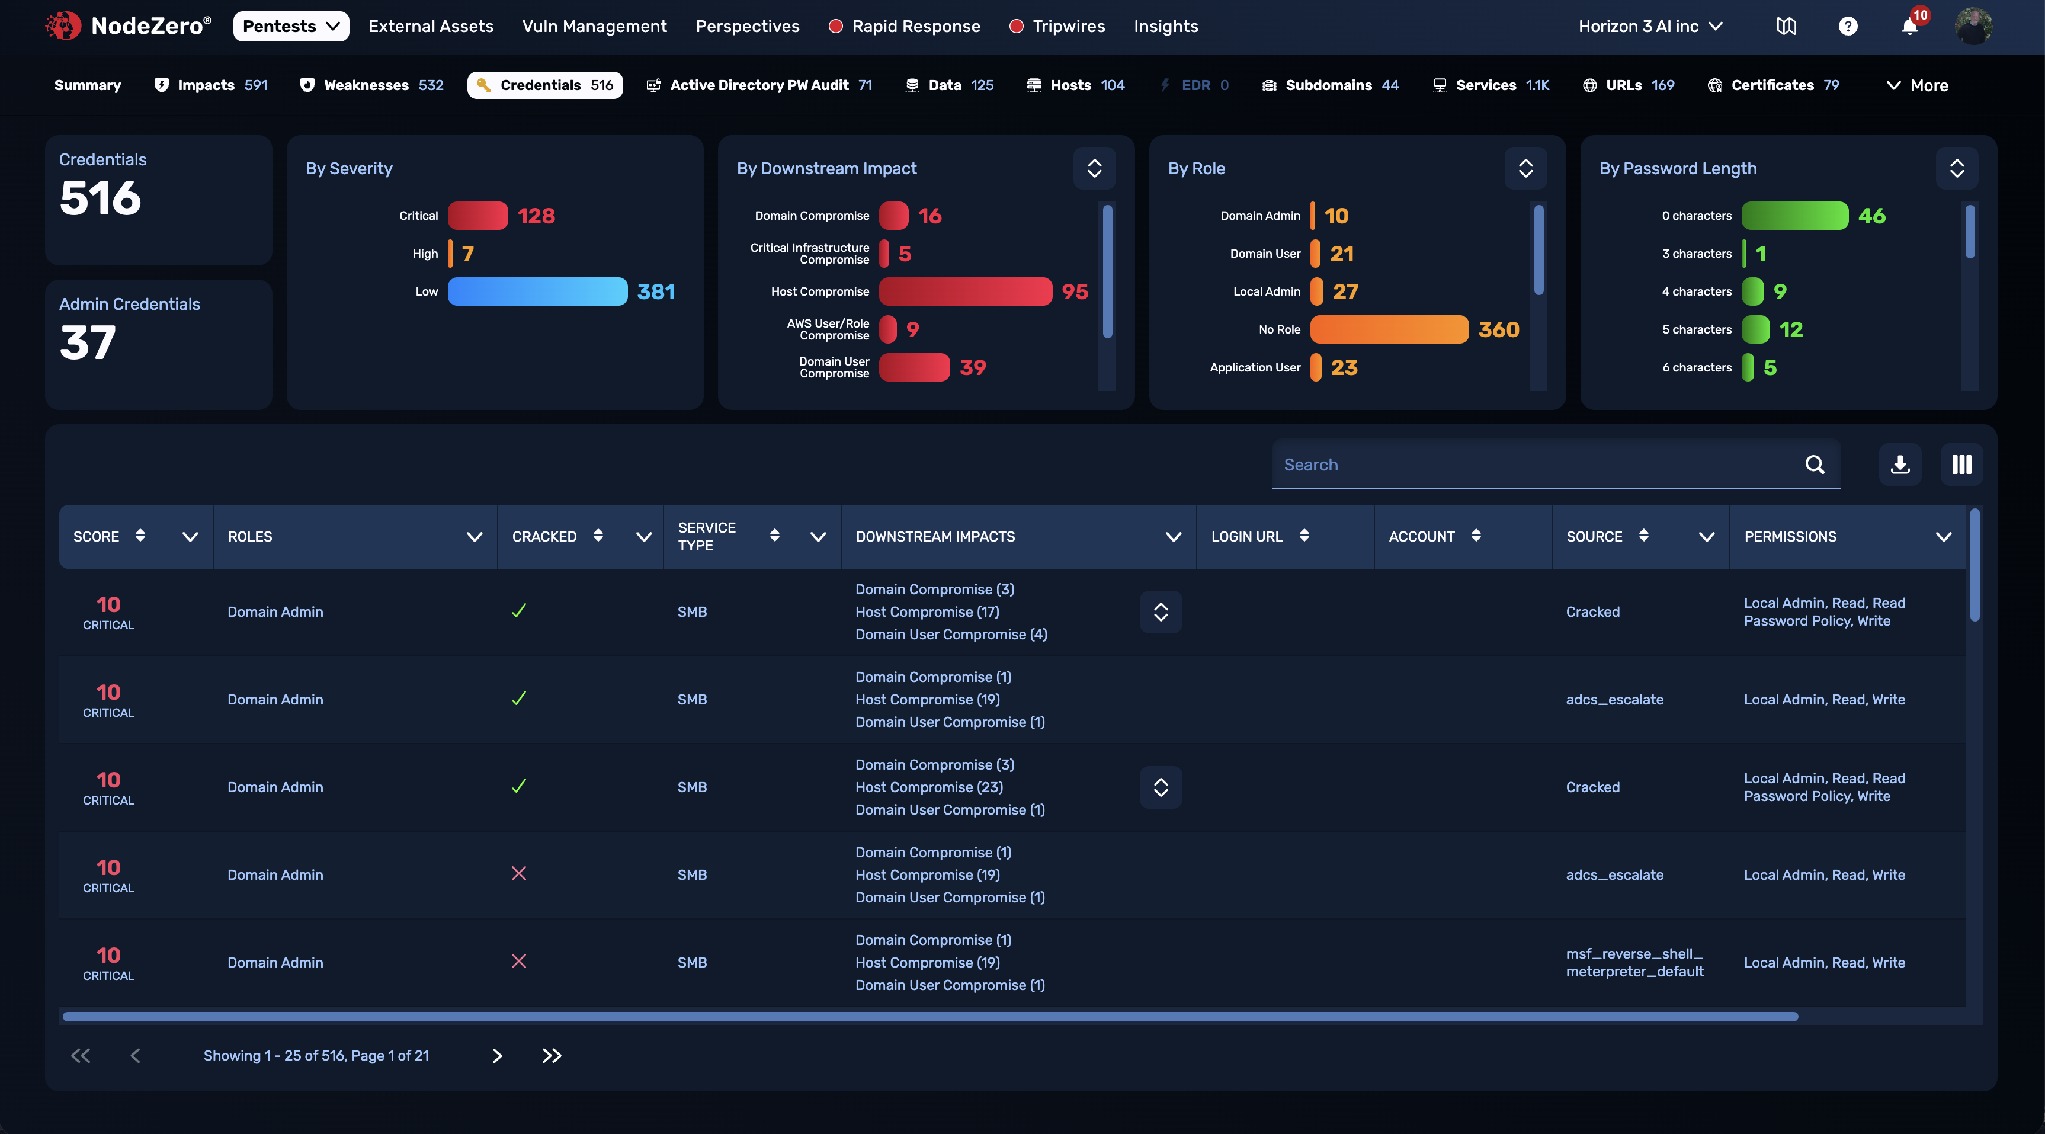
Overzichtsscherm Credentials Bron: Horizon3 (geanonimiseerd)
Ook is het mogelijk om te kijken welke zogenaamde API’s worden aangeboden om te kijken of het mogelijk is om via die ingang binnen te komen, dan wel meer informatie te krijgen over het IT-landschap.
Iedereen is kwetsbaar, niet iedereen is even aantrekkelijk
Zowel grote als kleine organisaties zijn kwetsbaar. Het maakt in principe niet uit. Een aanval op een MySQL-server kan gewoon op IP-adres/poort gaan. WordPress is ook kwetsbaar, omdat het zoveel gebruikt wordt en veel gebruikers ook niet even IT-savvy zijn.
Dat wil niet zeggen dat er geen voorkeur is bij hackers. Als het om geld gaat, dan gaan ze niet voor kleine organisaties, maar zullen ze idealiter grotere organisaties aanvallen. Daar zit meer geld; daar is de kans op reputatieschade groter. Maar als het heel makkelijk is en geautomatiseerd kan worden gehackt, dan kan je alsnog de klos zijn.
In het gesprek met de CEO van Albert Heijn, Margaret Versteden-Van Duijn, in de uitzending van Eva wordt eigenlijk de oplossing al genoemd. De technologie gaat zo hard dat je eigenlijk jezelf doorlopend moet aanvallen.
Geautomatiseerd testen en dus continu jezelf aanvallen, is de manier waar we op dit moment aan moeten gaan denken .
Want, de aanval is de beste verdediging. Hackers zijn op zoek naar zwakheden in het systeem en het klinkt gek, maar dit is de beste beveiliging. Geautomatiseerd en geprioriteerd in eerste instantie. Pak de plekken aan waar het risico groot is en de schade ook. Een zwakheid die niet te exploiteren is, heeft een lagere prioriteit.
Bedrijven doen al een hoop aan beveiliging, maar daar kan je weinig mee. Een penetratietest (of pentest) is een door jou als organisatie geautoriseerde, gesimuleerde cyberaanval op een computersysteem, netwerk of applicatie. Vijf of tien minuten later zou het zo kunnen zijn dat de hele situatie veranderd is, omdat iemand een bepaalde instelling heeft gewijzigd of nieuwe software heeft geïnstalleerd die grote impact heeft.
Hoe vaak moet je testen?
Dagelijks? Wekelijks? Maandelijks? Dat antwoord is per organisatie verschillend. AI is hierbij een noodzaak, want handmatig is echt te veel werk en dus te duur en te langzaam.
Wanneer je met een dergelijke test begint, stel je prioriteiten op basis van bewezen exploitatiemogelijkheden. Hoewel AI een grote rol speelt bij het blootleggen van kwetsbaarheden en exploitatiepogingen, blijft de menselijke factor onmisbaar bij het verhelpen ervan. Sommige ‘patches’ kunnen weliswaar geautomatiseerd worden, maar voor andere kwesties is menselijke tussenkomst nog steeds noodzakelijk.
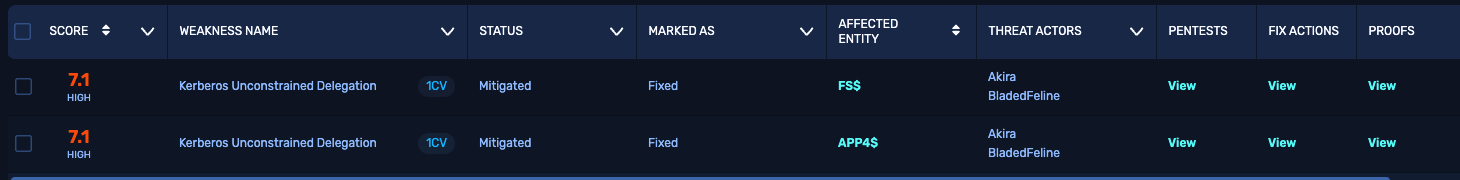
Overzicht met de Kerberos unstrained delegation weakness, inclusief Fix Actions en Proof Bron: Horizon3 (geanonimiseerd)
Wat moet je doen als aanvallers toch binnenkomen?
Ook hierbij is het antwoord tweeledig. Ik zou sowieso transparant zijn, in zoverre dat mogelijk is, over wat er gebeurd is. Probeer het niet binnenshuis te houden, maar probeer zoveel mogelijk openheid te geven. Ja, dat doet pijn en geen enkele CEO wil graag bij een talkshow zitten om uit te leggen dat er iets fout is gegaan.
Je moet je realiseren dat 100% beveiliging niet mogelijk is, maar je kunt wel naar een zo hoog mogelijk percentage streven. Een andere mooie analogie is: als iemand toegang krijgt tot een gebouw, kan deze persoon dan in alle kamers en alle ruimtes komen, of zijn sommige ruimtes op slot en is het in ieder geval niet zo dat ze direct overal bij kunnen?
Soms is het gemakkelijk om bepaalde rollen of gebruikers zoveel rechten te geven dat ze eigenlijk overal bij kunnen. Als een dergelijke gebruiker wordt gecompromitteerd, dan kan je eigenlijk bijna niks meer anders doen dan alles afzetten. Wat Albert Heijn gedaan heeft, is het afschakelen van een aantal systemen. Dat kan je eigenlijk pas goed beoordelen als je precies weet wat er aan de hand is. Dat weten we nog niet, maar het is wel een manier om te zorgen dat het in ieder geval niet verder kan gaan dan het nu is gegaan.
Hoe weet je of jouw organisatie voldoende beschermd is?
Cybersecurity is een onderwerp dat binnen organisaties op het allerhoogste niveau op de agenda zou moeten staan. Bewustzijn van de risico’s die je als organisatie loopt, is daarbij een belangrijke eerste stap. Zeker bij heel erg grote organisaties waarbij het IT-landschap complex en uitgebreid is, denk bijvoorbeeld aan een multinational met vestigingen in meerdere landen, zou je er eigenlijk van moeten uitgaan dat je pas kan zeggen dat je voldoende beschermd bent als je bijvoorbeeld een keer zo’n uitgebreide scan hebt gedaan. Maar dat is een momentopname.
Eigenlijk is het zo dat je doorlopend een scan moet doen, want in deze tijd is ieder half jaar een zogenaamde pentest doen waarschijnlijk niet meer afdoende.
Continu aanvallen
Hackers zijn doorlopend bezig om aanvallen te doen op organisaties. Het beste wat jij kan doen, is dan zelf doorlopend jezelf aanvallen om hiermee het risico op een succesvolle hack zo klein mogelijk te maken.
Naast het feit dat je je best aan het doen bent om te zorgen dat de kans op een hack zo klein mogelijk is (risicoanalyse en -mitigatie), moet er aan de andere kant een heel duidelijk draaiboek zijn van wat er moet gebeuren als je toch onverhoopt gehackt wordt. En dan geen draaiboek en herstelplan voor alleen de technische aspecten, maar met name ook voor de communicatie naar partners, klanten en de media.
Er blijft altijd een kans bestaan dat je wordt gehackt, maar door jezelf doorlopend aan te vallen, maak je de kans erop veel kleiner.
Bekijk de korte video's


Zo wordt AI een volwaardige socialmedia-copywriter [5 tips]
Meer wetenHoe voorkom je dat AI je dommer maakt? 6 tips
Meer wetenCommunicatie & AI
Meer wetenSEO & GEO met AI
Meer wetenClaude
Meer wetenSocial media & AI
Meer wetenContent & AI
Meer weten8 strategische tips om slimmer te werken met Copilot
Meer wetenEU AI Act: wat jij vóór 2 augustus moet regelen
Meer wetenSEO & GEO met AI
Meer wetenOp zoek naar nog meer kennis?
-
Hoe kiest ChatGPT welk product het adviseert? Onderzoek naar 342 antwoorden
-
Van kleine irritaties naar grote tijdwinst: zo pak je digitalisering slim aan
-
140 bounces in een uur: hoe gezond is jouw B2B-contactbestand?
-
Storytellingtrend voor 2027: van perfect vertellen naar het ook waarmaken
-
AI-crawlers blokkeren of toelaten? Robots.txt-bestanden van Nederlandse websites onderzocht