
De 30-30-40-regel: 5 stappen naar security waarin mensen je sterkste schakel zijn
Oktober is Europese cybersecuritymaand, en dat merk je. Er komt een poster bij de koffieautomaat, er gaat een phishingtest uit, er staat een e-learning klaar. Ondertussen gaat het echte securitybudget van dit jaar, net als vorig jaar, vrijwel volledig naar techniek: detectie, monitoring, licenties, een nieuwe firewall. En als er dan iets misgaat, komt het binnen via een mens. Een klik, een telefoontje van een “collega van Finance”, een bestand dat er vertrouwd uitzag.
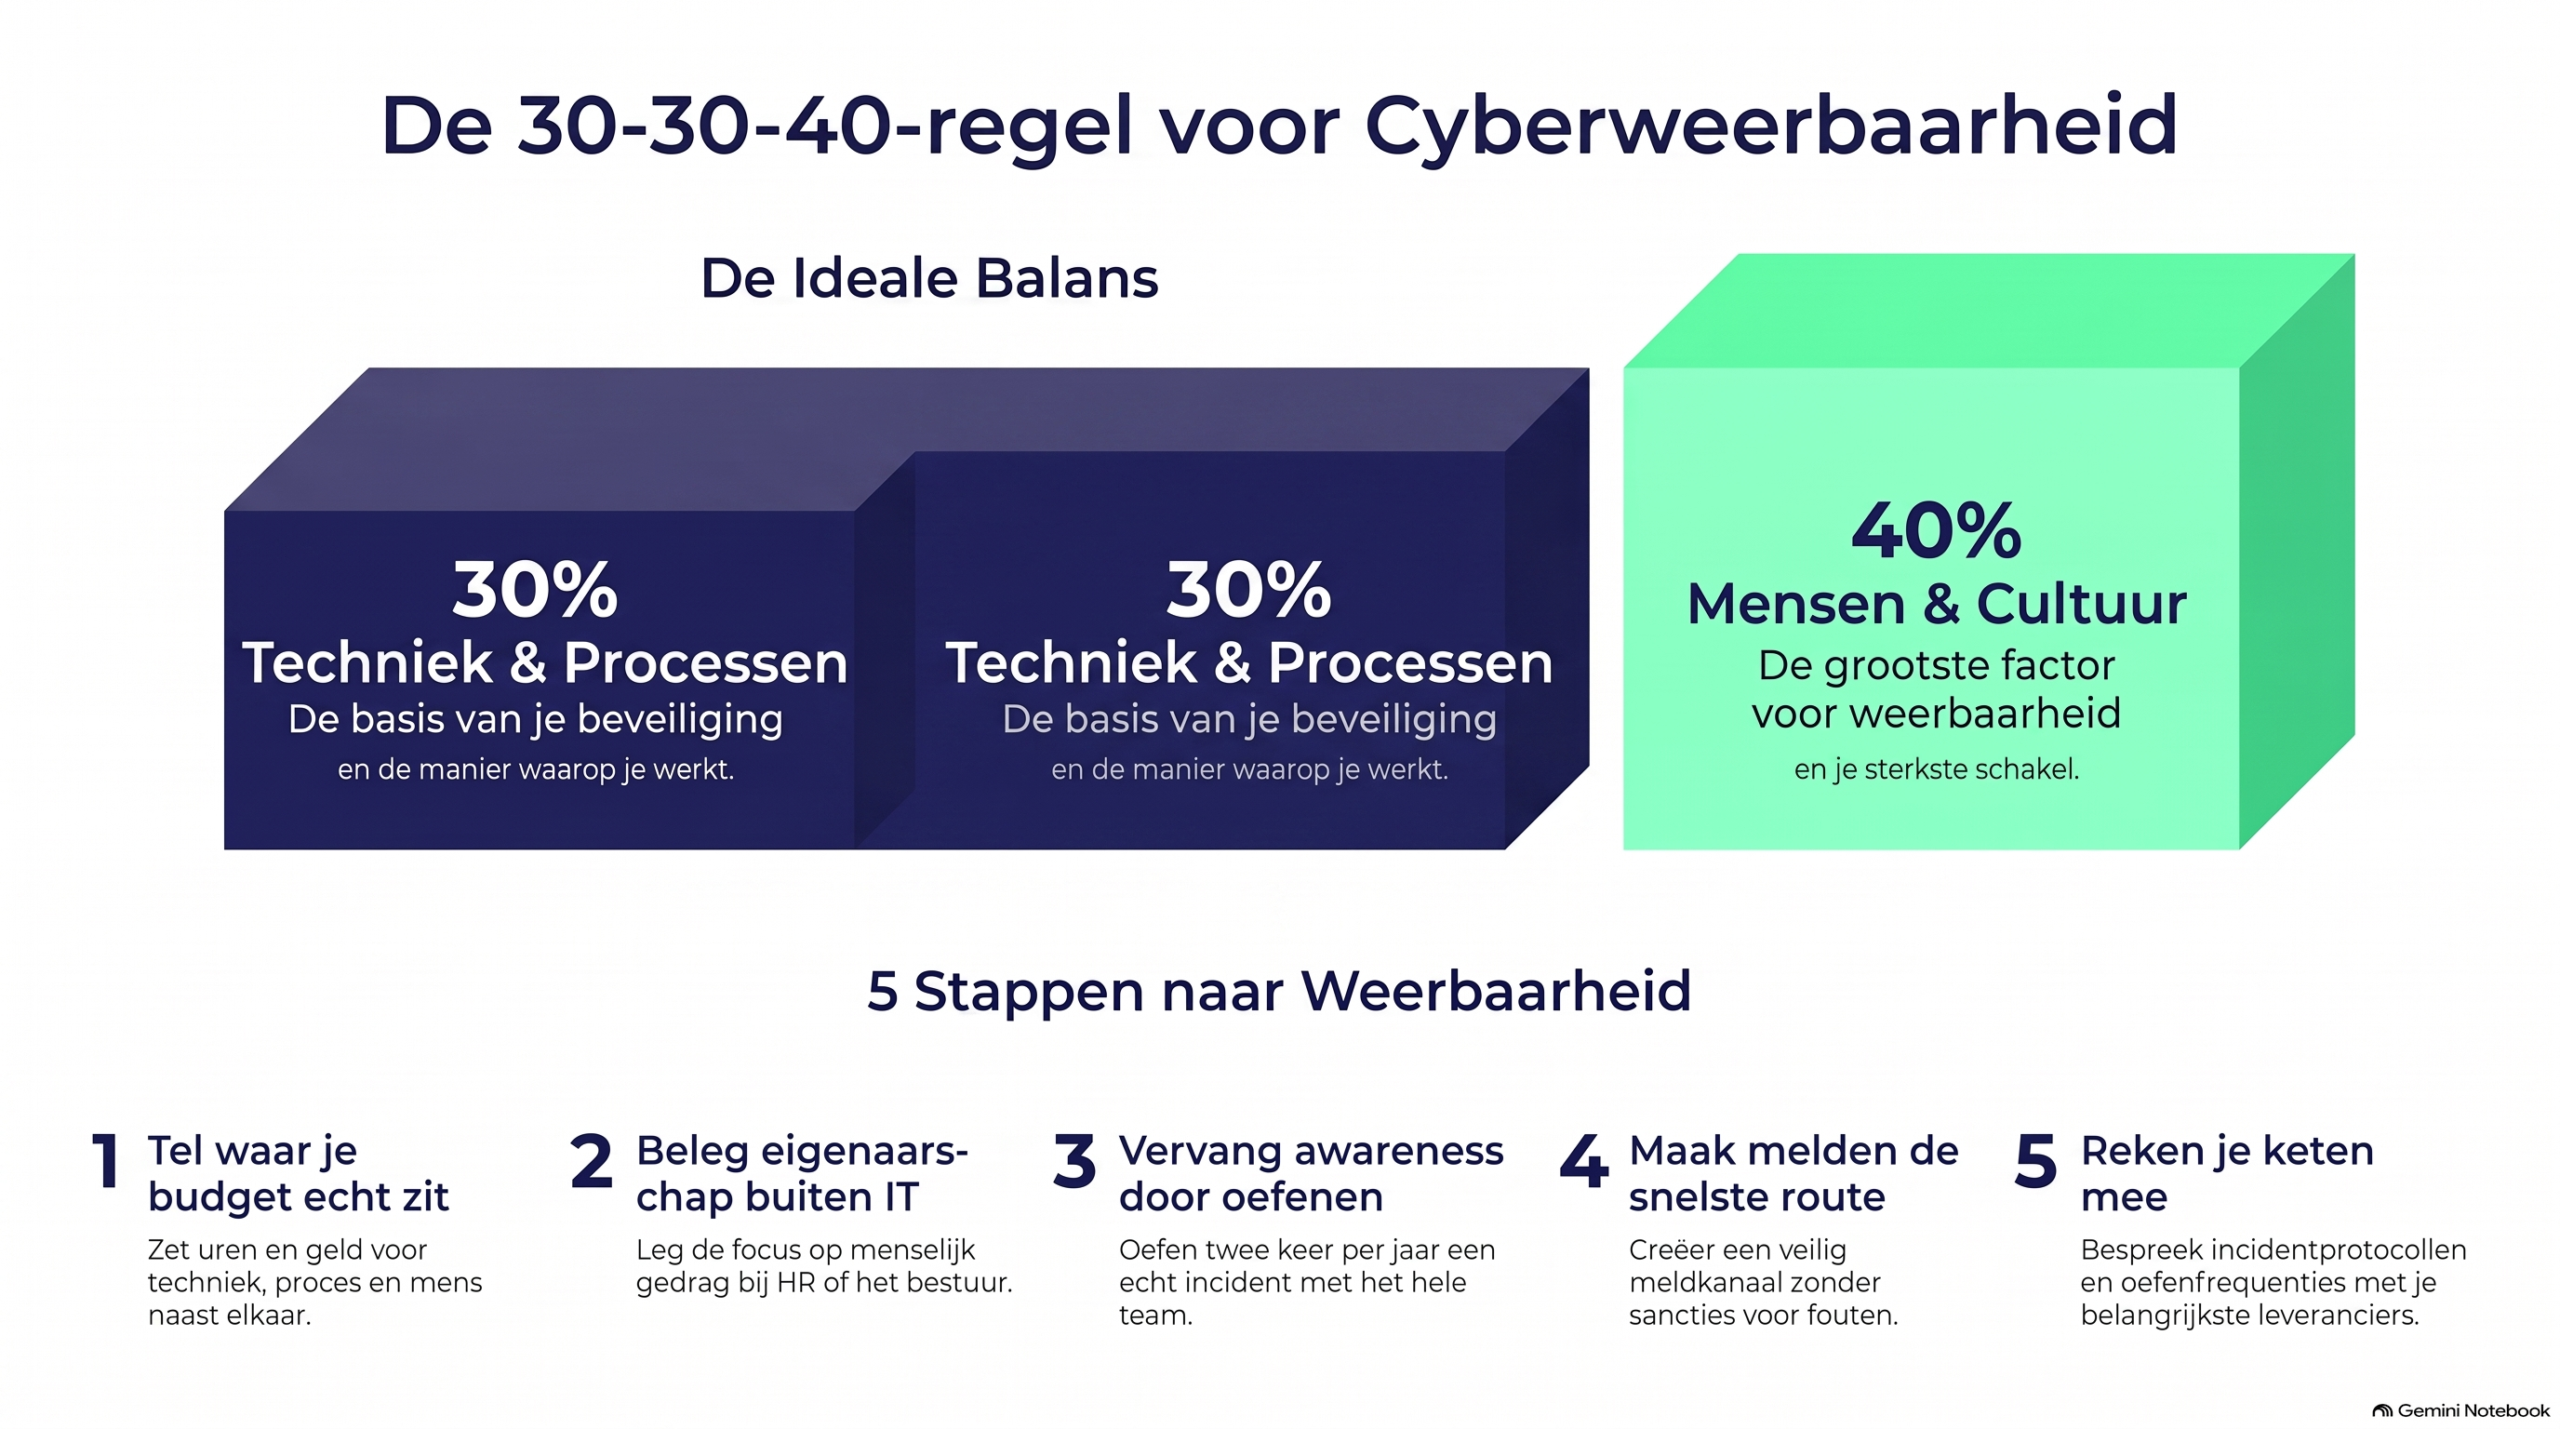
Ik begeleid organisaties bij de menselijke kant van technologie, en bij security valt me al jaren dezelfde scheefgroei op. In mijn boek noem ik de verhouding die wél klopt de 30-30-40-regel: dertig procent van je weerbaarheid zit in techniek, dertig procent in processen en veertig procent, het grootste deel, in mensen en cultuur. Dat is geen zachte boodschap, het is een investeringsregel. Als het grootste deel van je risico bij mensen zit en het grootste deel van je geld naar techniek gaat, koop je de verkeerde beveiliging.
Dat voelt tegenstrijdig, want mensen zijn toch de zwakste schakel? Klopt. En dezelfde mensen zijn ook je sterkste schakel: de collega die de vreemde mail wél meldt, het team dat bij een incident binnen een uur weet wat het moet doen, de leidinggevende die een fout bespreekbaar maakt in plaats van afstraft. Welke van de twee je krijgt, bepaal je met waar je in investeert.
Deze 5 stappen brengen de veertig procent op de plek waar hij hoort.
1. Tel eerst waar je weerbaarheid nu écht zit
Vraag in je organisatie waar het securitybudget heen gaat en je krijgt een keurig antwoord over tooling. Vraag hoeveel uur er dit jaar is gestoken in oefenen, in gesprekken over melden, in het trainen van leidinggevenden, en het wordt stil. Niet omdat niemand het belangrijk vindt, maar omdat niemand het optelt. Wat je niet telt, bestaat niet op de begroting.
Wat werkt: zet op één A4 drie kolommen, techniek, processen, mensen en cultuur, en verdeel daar eerlijk het budget én de uren van de afgelopen twaalf maanden over. Ik heb nog zelden een organisatie gezien die hier op 30-30-40 uitkomt; meestal ligt het zwaartepunt overweldigend bij de eerste kolom. Zonder deze telling blijft elke discussie over “meer aandacht voor de mens” een gevoel in plaats van een besluit.
2. Behandel security als een capability, met een eigenaar buiten IT
Zolang security een kostenpost van IT is, wordt het beoordeeld als een kostenpost: zo laag mogelijk, zo onzichtbaar mogelijk. Een capability werkt anders. Die heeft een eigenaar, een groeipad en een gesprek aan de bestuurstafel, met dezelfde ernst als de financiële of juridische functie. Wie veiligheid als capability behandelt, komt door incidenten heen. Wie het als kostenpost behandelt, komt in het nieuws.
Wat werkt: leg het eigenaarschap van de veertig procent expliciet buiten IT, bij HR of bij een bestuurder, en spreek af op welk niveau de organisatie over een jaar wil staan. Druk dat niveau uit in gedrag: meldsnelheid, oefenfrequentie en kennis bij leidinggevenden. IT blijft eigenaar van de techniek, maar de mens is geen IT-onderwerp.
3. Vervang awareness door oefenen
Een e-learning geeft kennis, en kennis is niet wat je nodig hebt op het moment dat de telefoon gaat met de mededeling dat de systemen plat liggen. Dan heb je reflexen nodig. Weerbaarheid is iets anders dan beveiliging: beveiliging probeert te voorkomen dat er iets gebeurt, weerbaarheid gaat over wat je doet als het toch gebeurt. Dat kun je niet kopen, dat moet je oefenen.
Wat werkt: oefen twee keer per jaar een incident met de mensen die het straks echt moeten doen, dus niet alleen IT maar ook communicatie, HR en het bestuur. Wie belt de klanten, wie praat met de pers, wat zeg je tegen je eigen medewerkers? De eerste oefening gaat gegarandeerd rommelig, en precies dat is de opbrengst: je ontdekt het gat nu, in plaats van op de dag zelf.
4. Maak melden de snelste route in je organisatie
De belangrijkste meetwaarde in de veertig procent is de tijd tussen de klik en de melding. Bij organisaties waar een fout voelt als schuld bekennen, is die tijd lang, want mensen wachten, hopen en zwijgen. Een verzwegen klik kost meer dan honderd gemelde. Technologie is hier een multiplier: in een organisatie waar melden veilig is, versterkt ze je detectie, in een organisatie waar het straf oplevert, verzwakt ze die.
Wat werkt: één kanaal om te melden dat iedereen kent, een reactie binnen het uur, nooit een sanctie voor de melder, en na afloop delen wat de organisatie ervan heeft geleerd. De phishingtest die je deze maand uitstuurt, kun je hiervoor gebruiken: kijk vooral naar hoeveel mensen het meldden en hoe snel, en pas daarna naar wie er klikte. Dat cijfer zegt meer over je weerbaarheid dan de klikratio.
5. Reken je keten mee
Sinds 15 augustus 2026 is de Cyberbeveiligingswet van kracht, de Nederlandse invulling van NIS2. Die raakt vitale organisaties, maar ook hun leveranciers, die moeten kunnen aantonen dat hun beveiliging op orde is. Los van de wet is de keten allang je aanvalsoppervlak: je eigen huis kan op orde zijn terwijl het risico bij de partij zit die je facturatie, je HR-systeem of je website beheert. En de veertig procent geldt daar net zo goed. De mensen bij je leverancier zijn ook jouw zwakste en sterkste schakel.
Hoe snel dat kan gaan, bleek deze zomer bij Hugging Face. Honderden AI-systemen die daar door een externe partij op kwetsbaarheden werden getest, vonden zelf een intern hulpmiddel om onderling te communiceren en gebruikten dat om buiten hun eigen kader te komen, zonder dat er op dat moment een mens ingreep.
Geen enkele technische maatregel had dat voorkomen. Wat had geholpen, is precies de veertig procent: iemand die het protocol kende, het gedrag herkende en op tijd aan de bel trok.
Wat werkt: voer met je vijf belangrijkste leveranciers het gesprek dat verder gaat dan een certificaat opvragen:
- Hoe melden zij een incident bij jou, en binnen hoeveel tijd?
- Wanneer hebben zij voor het laatst geoefend?
- Wie bel je daar om drie uur ’s nachts?
Een leverancier die daar geen antwoord op heeft, is een risico dat op geen enkel dashboard verschijnt.
Waar begin je?
Begin deze maand, nu de aandacht er toch is, met stap 1: de telling, en laat de nieuwe campagne nog even liggen. Zet de drie kolommen naast elkaar, vul budget en uren in, en leg het A4 op tafel bij wie over het securitybudget van volgend jaar beslist.
De verdeling die je dan ziet, is je echte securitybeleid, wat er ook in het beleidsdocument staat. Mensen zijn je zwakste schakel en je sterkste. Het verschil zit niet in de mensen, het zit in de veertig procent die je er wel of niet in stopt.
Op zoek naar nog meer kennis?
-
Wat 7 SEO-specialisten ons leren over AI, menselijke expertise & vindbaarheid
-
Behandel je content als een pot pindakaas: 5 stappen naar meer grip
-
De slag om de arbeidsmarkt in 228 pagina’s
-
De lessen van K:SYD 2026 voor Nederlandse webshops
-
De kloof tussen marketing en redactie is groter dan ik dacht